Ce que l’on reçoit réellement
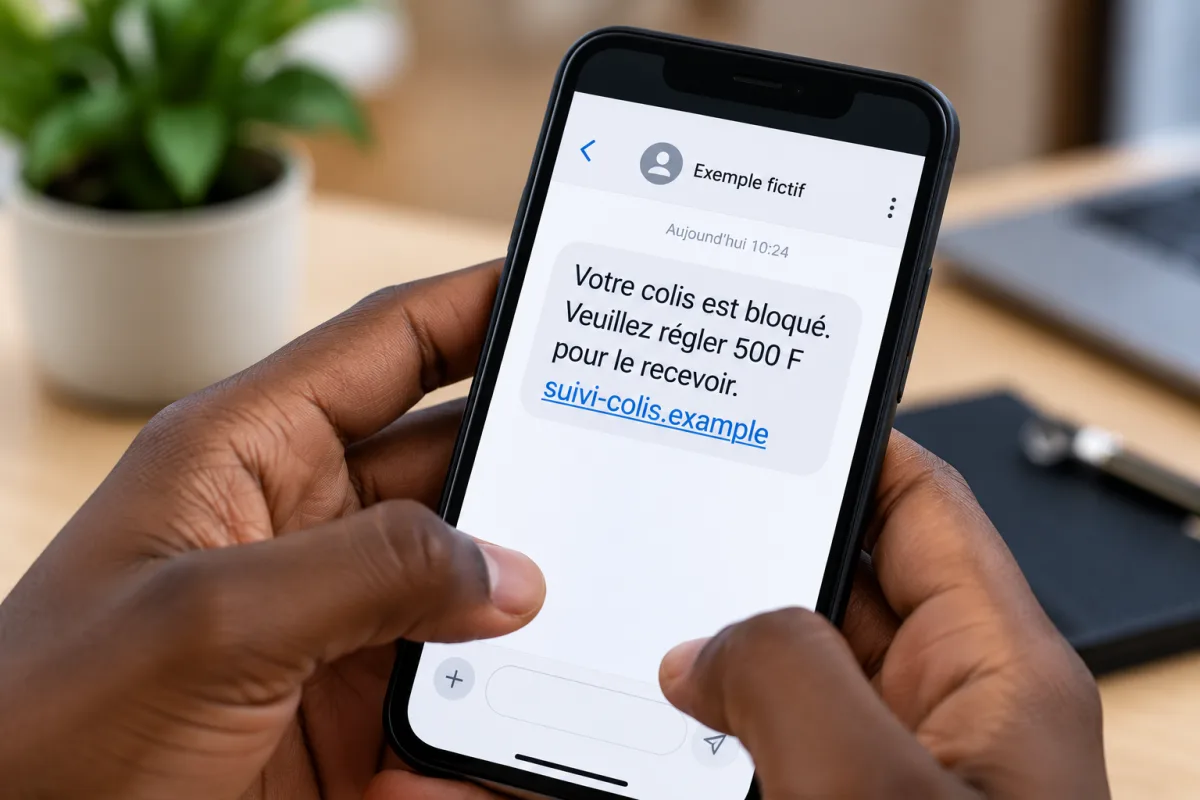
L’hameçonnage n’a pas besoin d’être subtil : il suffit qu’un message arrive au bon moment. La plupart des tentatives imitent un interlocuteur déjà crédible à vos yeux — une banque, un opérateur mobile, un transporteur, un fournisseur, l’administration fiscale, ou un dirigeant de votre propre structure. Le message reprend un vocabulaire familier, une mise en page plausible, et demande une action rapide : payer, confirmer, télécharger, remplir un formulaire.
Le point commun de toutes ces variantes n’est pas l’apparence du message, c’est l’action qu’il vous fait faire. Un lien, une pièce jointe, une information transmise. C’est là que tout se joue.
Les signaux qui reviennent le plus souvent
Avant d’agir sur un message, vérifiez systématiquement ces quatre points. Aucun seul ne prouve une fraude ; deux ou trois qui se cumulent doivent vous arrêter.
- L’adresse réelle de l’expéditeur, pas le nom affiché. Un nom peut s’écrire librement ; l’adresse, non. Comparez caractère par caractère, surtout pour les domaines que vous croyez connaître.
- L’urgence artificielle. « Votre compte sera fermé sous 24 heures », « règlement immédiat demandé », « dossier à confirmer avant expiration ». Une pression de temps sert à empêcher la vérification.
- Le lien dont la destination ne correspond pas au libellé. Sur ordinateur, survolez sans cliquer. Sur téléphone, l’affichage long permet souvent de lire la vraie cible. Ne vous fiez jamais au texte du bouton.
- La pièce jointe qui ouvre un faux formulaire de connexion, ou qui prétend devoir « activer le contenu » pour s’afficher. Un document qui réclame une action pour se lire est un document suspect.
Un cinquième signal, plus discret : le décalage de contexte. Votre banque ne vous écrit pas sur votre adresse personnelle, un fournisseur inconnu ne vous envoie pas de facture, et une administration ne réclame pas ses coordonnées bancaires par courriel. Si vous ne pouvez pas rattacher le message à une démarche que vous avez engagée, demandez.
Que faire dans l’heure
- Ne cliquez pas, ne répondez pas, ne transférez pas le fichier. Ne supprimez pas non plus tout de suite : le message est une information utile.
- Vérifiez par un canal que vous avez choisi vous-même. Numéro du support trouvé dans vos contrats, interface de l’application, visiteur au bureau. Jamais le numéro ou le lien fourni dans le message reçu.
- Si quelqu’un a déjà cliqué ou saisi ses identifiants, changez le mot de passe depuis un autre appareil, puis activez la double authentification là où elle existe. Un mot de passe saisi sur un faux site doit être considéré comme connu de l’attaquant.
- Signalez en interne dès le premier doute. Un hameçonnage repéré par une personne et transmis à l’équipe cesse d’être efficace pour les destinataires suivants.
Ce qui change si c’est déjà arrivé
Le risque réel derrière un clic n’est pas la saisie d’un mot de passe en soi : c’est ce que l’attaquant peut faire ensuite avec un compte encore actif — consulter la messagerie pour préparer une fraude au président, récupérer des coordonnées clients, lire des factures, ou diffuser le même message à votre carnet d’adresses en bénéficiant de votre réputation.
À partir de là, le traitement n’est plus de la prévention mais de la réponse à incident : isoler le compte concerné, vérifier les activités récentes, reprendre la main sur l’accès, et documenter ce qui a été consulté. C’est le moment où un intervenant extérieur devient utile, parce qu’il faut agir vite et sans effacer les traces.
À retenir
- L’adresse réelle de l’expéditeur prime toujours sur le nom affiché.
- L’urgence demandée est le signal principal, pas la qualité graphique du message.
- Une vérification par un canal choisi par vous coûte deux minutes et annule la tentative.
- Un clic déjà fait se traite comme une compromission, pas comme une erreur à taire.