Commencer par le compte qui ouvre les autres
Votre messagerie reçoit souvent les liens de réinitialisation de vos autres services. Protégez-la en priorité, puis vos comptes de paiement et de travail. L’objectif n’est pas de mémoriser vingt variantes d’un même mot, mais d’éviter qu’un secret volé donne accès à plusieurs comptes.
Utilisez des mots de passe longs, imprévisibles et différents. Un gestionnaire peut les générer et les conserver ; son propre accès doit être soigneusement protégé. Évitez les noms de proches, dates d’anniversaire et substitutions prévisibles. Ces principes sont détaillés par Cybermalveillance.gouv.fr dans son guide des mots de passe.
Ce que change la seconde vérification
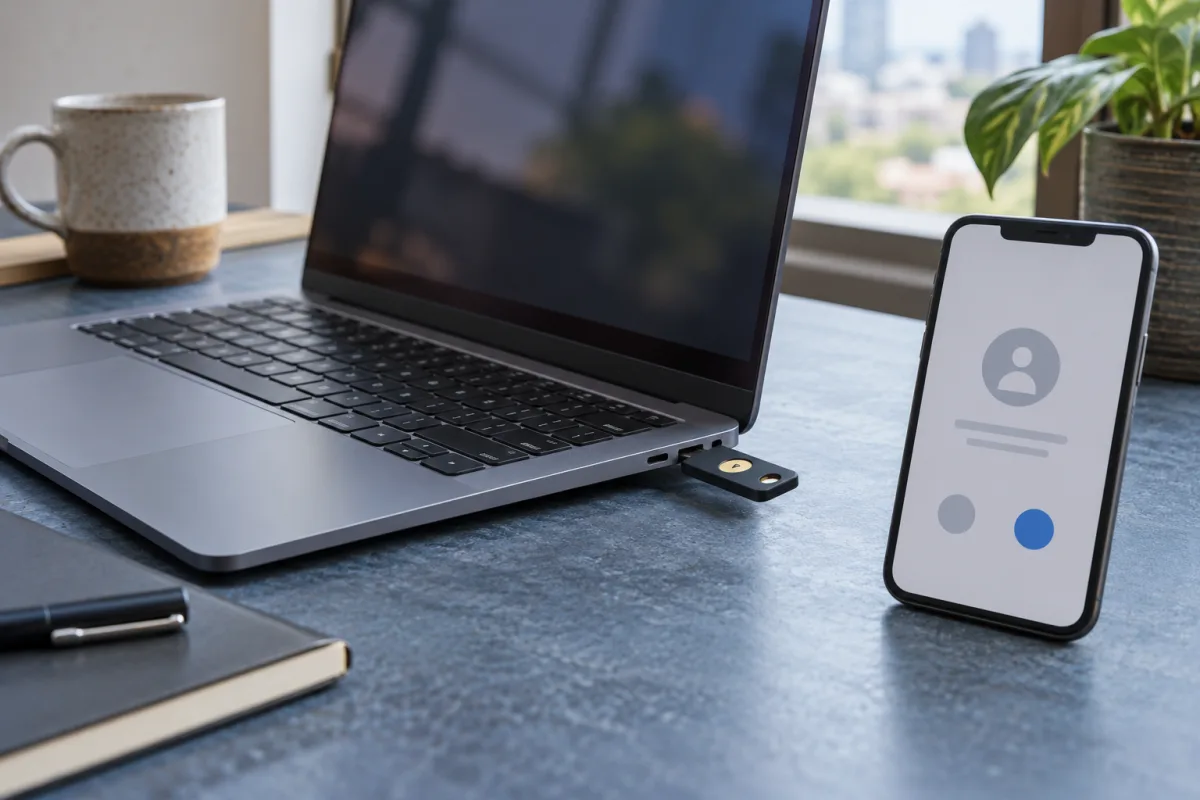
L’authentification multifacteur ajoute une autre preuve à la connexion : par exemple la possession d’un appareil ou d’une clé. Ainsi, connaître uniquement votre mot de passe ne suffit plus dans le parcours protégé.
Activez-la depuis les paramètres de sécurité du service. Les options disponibles diffèrent ; certaines résistent mieux à l’hameçonnage que les codes reçus par SMS. La protection n’est toutefois pas absolue : un faux site peut tenter de vous faire saisir aussi un code temporaire. La CNIL explique les bénéfices et les limites de l’authentification multifacteur.
Un petit exercice avant d’en avoir besoin
Voici notre proposition pour organiser la mise en place :
- Choisissez un compte important et ouvrez vous-même son application officielle.
- Vérifiez ses moyens de récupération avant d’activer la protection supplémentaire.
- Si des codes de secours sont proposés, conservez-les dans un emplacement protégé, distinct du téléphone concerné.
- Vérifiez que vous savez retrouver les instructions de récupération sans dépendre uniquement de ce compte.
Ne copiez pas un exemple de mot de passe trouvé dans un article. Et n’approuvez jamais une demande de connexion que vous n’avez pas initiée, même si une personne au téléphone prétend vous aider.
Si un secret a été divulgué
Changez-le depuis un appareil de confiance, puis suivez les options du service pour vérifier les connexions et reprendre le contrôle. Si ce secret était réutilisé, les autres comptes concernés doivent aussi être sécurisés. Gardez les protections activées après l’incident.
Repères vérifiés le 16 octobre 2026. La méthode de récupération dépend du service utilisé.